티스토리 뷰
[IT 꿀팁] 인터넷 광고창 무한 팝업 & 컴퓨터 렉 0.1초 박멸! 무료 '멀웨어 제로(Malware Zero)' 다운로드 및 실전 사용 가이드
아이티헌터 2026. 9. 24. 08:00
목요일 아침 출근하거나 서재 책상 앞에 앉아 컴퓨터 부팅 버튼을 누르는 순간 "윈도우 바탕화면이 뜨자마자 모르는 인터넷 쇼핑몰과 성인 광고창이 화면 구석에서 3~4개씩 우르르 팝업 되고, 크롬이나 엣지를 켜면 시작페이지가 이상한 검색 사이트로 강제 납치(하이재킹)되며, 마우스 커서가 뚝뚝 끊기고 본체 팬이 굉음을 낸다"라며 극심한 분통을 터뜨려 본 경험이 컴퓨터 사용자라면 누구나 있으실 겁니다.
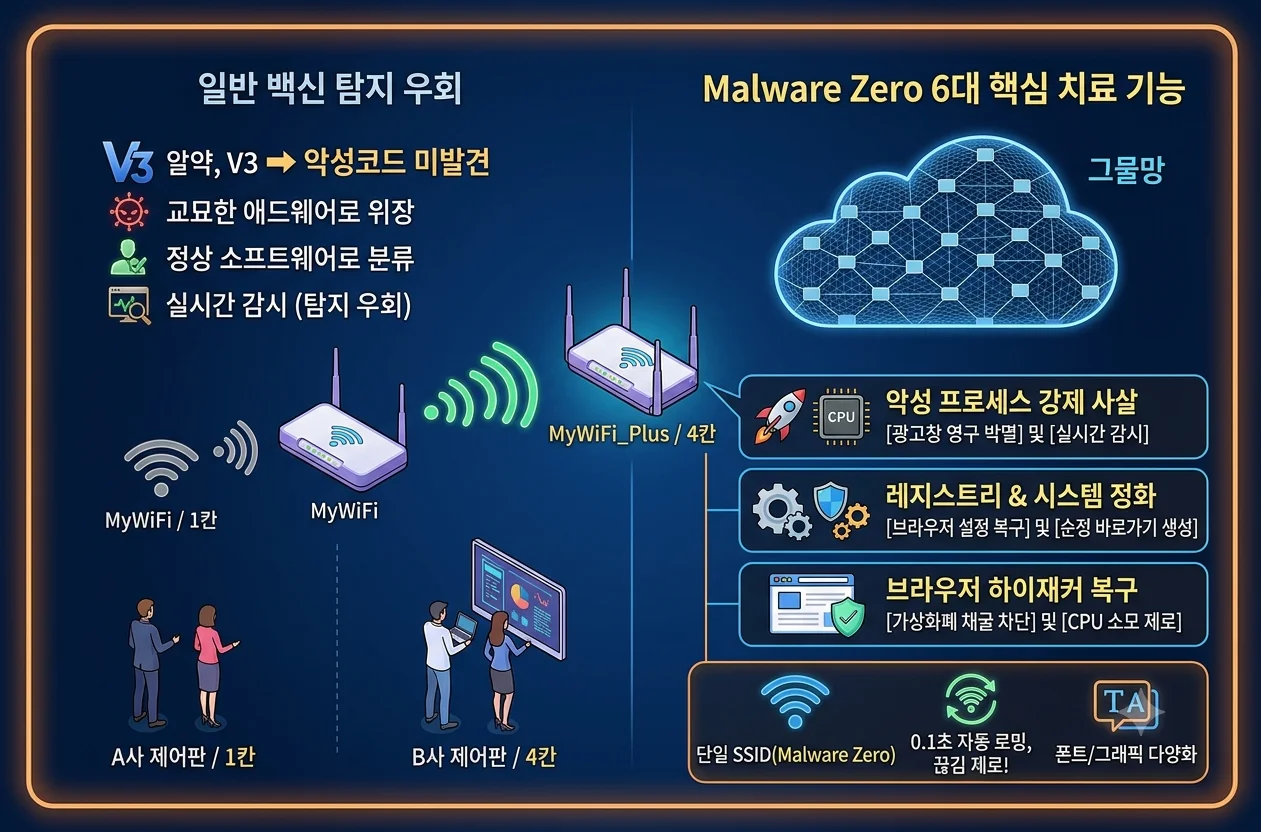
더욱 답답한 것은 컴퓨터에 깔려 있는 알약이나 V3, 윈도우 디펜더로 정밀 바이러스 검사를 1시간 동안 돌려보아도 "발견된 악성코드가 없습니다"라며 정상이라고 뜨는 얄미운 현실입니다. 이 지독한 광고 프로그램들은 법적으로 '사용자가 제휴 설치에 동의했다'는 형태의 교묘한 애드웨어(Adware) 형태로 위장해 시스템 깊숙한 곳에 기생하기 때문에 일반 백신 엔진의 탐지망을 비웃듯이 피해 가기 때문입니다.
윈도우를 통째로 포맷하고 프로그램을 다시 까는 고된 노가다를 할 필요가 전혀 없습니다. 2026년 현재 국내 모든 IT 커뮤니티와 보안 전문가들이 "컴퓨터가 이상해지면 다른 백신 다 필요 없고 이거 하나만 돌려라"라며 입을 모아 찬양하는 100% 비영리 무료 보조 악성코드 제거 툴 '멀웨어 제로(Malware Zero, 구 MZK)'가 완벽하게 준비되어 있습니다. 오늘 아이티헌터 포스팅에서는 1원의 비용도 없이 내 컴퓨터를 방금 산 새 PC처럼 깨끗하게 되돌려주는 멀웨어 제로 공식 다운로드 및 안전모드 200% 박멸 사용법을 명쾌하게 정리해 드립니다.
• 일반 백신이 못 잡는 이유: ➔ 파일 다운로드 시 묻어온 애드웨어와 가상화폐 채굴 악성코드는 시스템 레지스트리와 브라우저 설정에 은밀히 기생해 일반 백신을 우회합니다.
• 대한민국 1위 무료 구원투수: ➔ 보안 커뮤니티 '바이러스 제로'에서 개발한 비영리 소프트웨어 '멀웨어 제로(Malware Zero)'를 실행하면 6대 악성 영역(프로세스, 레지스트리, 브라우저)을 10분 만에 완전 정화!
• 가짜 피싱 사이트 절대 주의: ➔ 구글 검색 시 악성코드를 심어둔 가짜 블로그 링크가 많습니다. 반드시 공식 주소(
malzero.mobilerun.net)에서 최신 DB가 적용된 정품을 내려받아야 합니다.📋 이 글의 주요 목차
1. 백신(알약·V3)으로도 안 잡히는 악성 광고 찌꺼기의 비밀 (애드웨어 vs 바이러스)
많은 분들이 "아니, 컴퓨터에 최신 백신도 켜져 있고 실시간 감시도 돌고 있는데 도대체 왜 이런 광고창이 멋대로 뜨고 컴퓨터가 버벅거리는 거냐?"라며 의문을 가집니다. 이는 전통적인 '바이러스'와 교묘한 '애드웨어(Adware)'의 법적·기술적 차이 때문입니다.
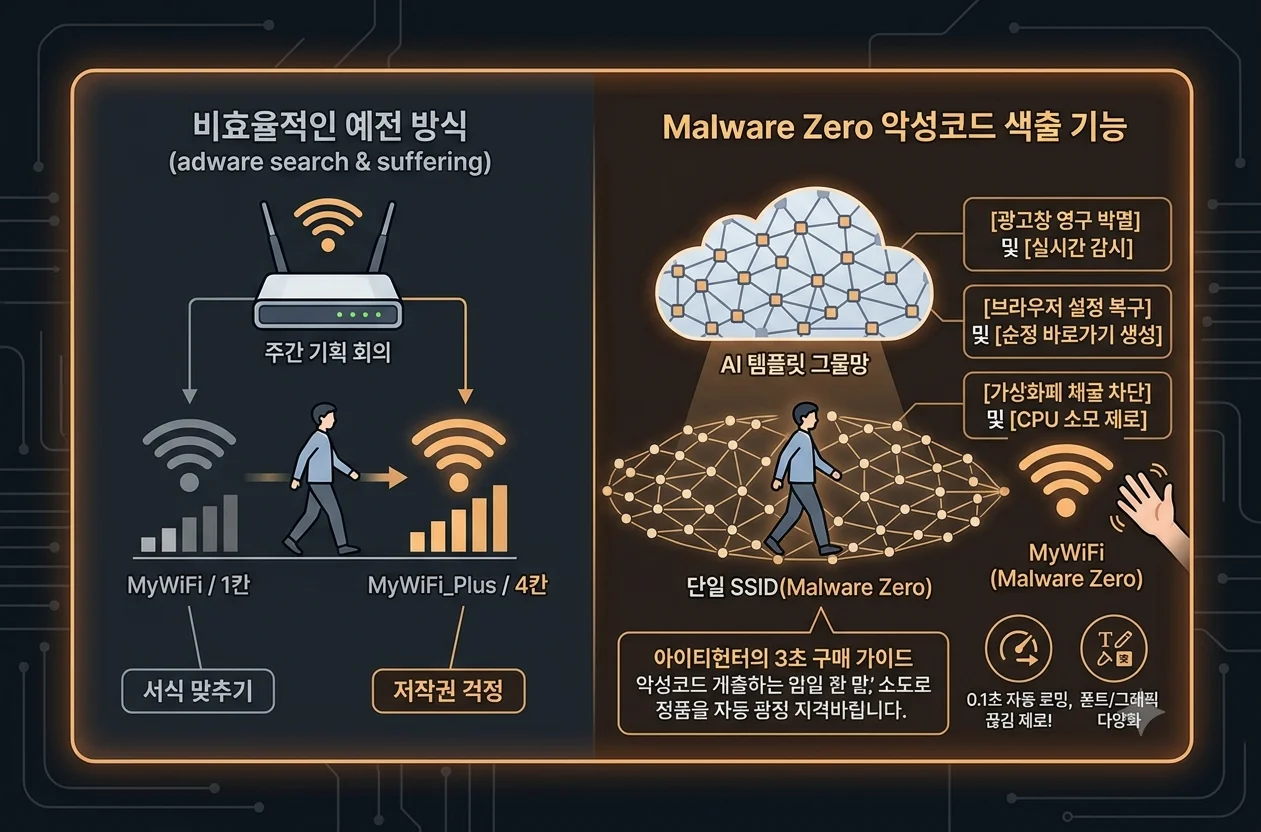
- 교묘한 '이용약관 동의'의 덫: 인터넷에서 무료 폰트, 유틸리티, 토렌트 파일 등을 설치할 때 [다음] 단추를 무심코 누르는 순간, 깨알 같은 회색 글씨로 '제휴 스폰서 프로그램 동시 설치'에 체크가 들어갑니다. 백신 프로그램 입장에서는 사용자가 직접 설치를 승인한 '정상 소프트웨어'로 분류되기 때문에 바이러스로 진단하고 강제 삭제할 법적 권한이 없습니다.
- 웹 브라우저 하이재커(Browser Hijacker)의 시작페이지 장악: 이 프로그램들은 크롬, 엣지, 웨일 브라우저의 내부 단축키 경로 뒤에 악성 파라미터 URL을 슬그머니 덧붙입니다. 그 결과 사용자가 아무리 설정에서 시작페이지를 '네이버'로 바꿔도, 브라우저를 켤 때마다 불법 도박이나 쇼핑몰 리디렉션 사이트가 강제로 열리게 됩니다.
- 몰래 숨어 CPU를 갈아먹는 가상화폐 채굴기(Cryptominer): 최근의 악성 애드웨어들은 광고만 띄우는 데 그치지 않고, 컴퓨터 사용자가 자리를 비우거나 마우스를 멈추었을 때 백그라운드에서 CPU와 그래픽카드(GPU)를 80~100% 풀로드로 돌려 가상화폐를 채굴합니다. 이로 인해 본체 온도가 치솟고 팬이 비행기 이륙하듯 돌며 부품 수명이 단축됩니다.
2. 10년 넘게 찬사받는 100% 무료 클린 툴 '멀웨어 제로(Malware Zero)'란?
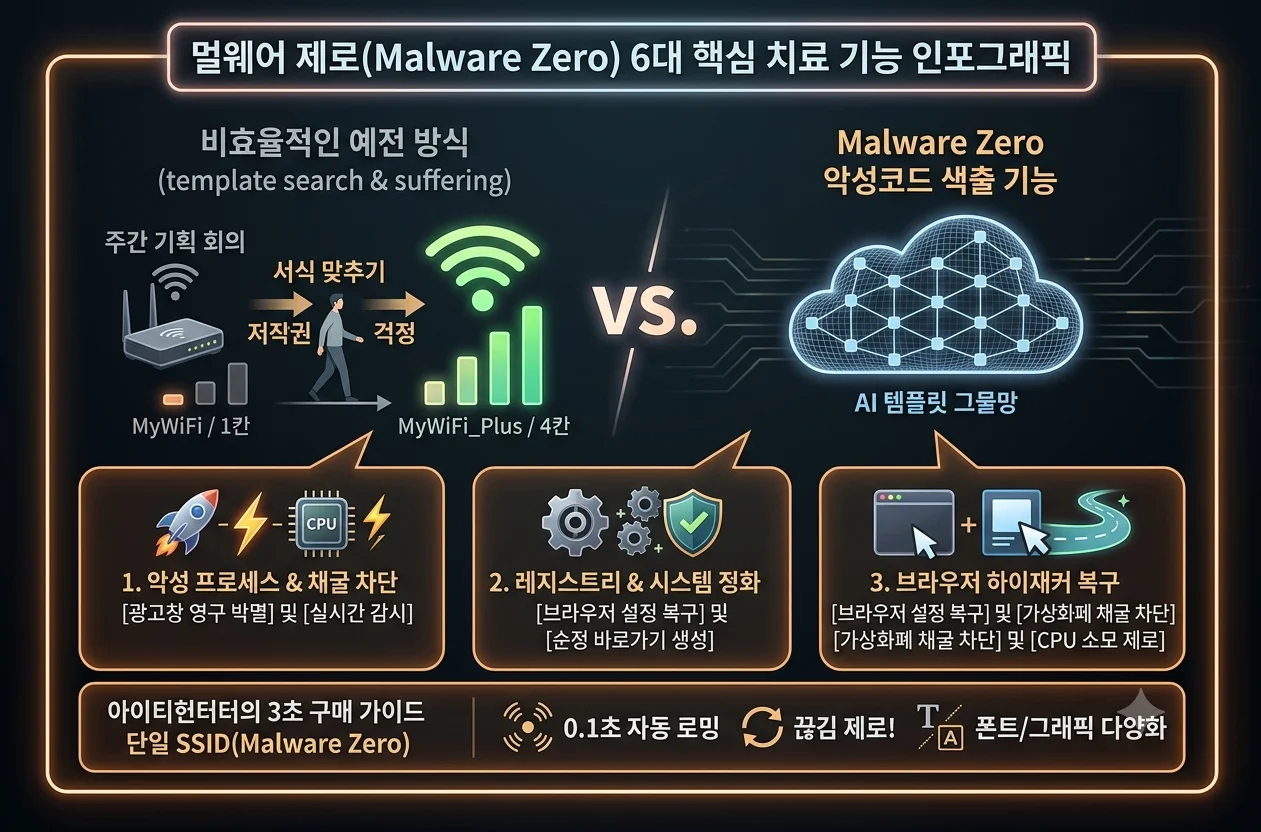
이처럼 일반 백신이 건드리지 못하는 사각지대의 악성 찌꺼기들을 전문적으로 추적하고 도려내기 위해 개발된 도구가 바로 국내 대표 보안 커뮤니티 '바이러스 제로 시즌 2'의 개발진(Uracle 등)이 제작해 무료로 배포하고 있는 '멀웨어 제로(Malware Zero, 구 MZK)'입니다.
| 비교 항목 | 일반 무료 백신 (V3 Lite, 알약 등) | 멀웨어 제로 (Malware Zero) |
|---|---|---|
| 주요 목적 | 실시간 바이러스·트로이목마 감시 및 예방 | 이미 감염된 악성 애드웨어·광고 팝업 강제 박멸 |
| 광고 팝업 프로그램 제거 | 사용자 동의 프로그램으로 분류되어 미치료 | 악성 스폰서·애드웨어 100% 강제 색출 및 삭제 |
| 브라우저 하이재커 복구 | 시작페이지 변조 감지 한계 | 오염된 브라우저 바로가기 및 캐시 완벽 원상 복구 |
| 시스템 리소스 점유 | 백그라운드에서 상시 메모리(RAM) 점유 | 무설치 배치 파일로 검사 후 찌꺼기 0% (완전 종료) |
| 라이선스 및 비용 | 자체 광고 배너 노출 | 100% 비영리 무료 (광고 배너 단 1개도 없음) |
- 악성 프로세스 강제 사살: 백그라운드에서 숨어서 돌아가는 광고 팝업 프로세스와 채굴 프로그램을 즉시 강제 종료합니다.
- 악성 파일 및 임시 폴더 삭제: AppData, Temp, ProgramData 등에 숨겨진 악성 실행 파일들을 영구 파기합니다.
- 레지스트리 정화: 윈도우 부팅 시 자동으로 실행되도록 등록된 악성 시작 레지스트리 키값을 깨끗이 제거합니다.
- 브라우저 바로가기 교정: 크롬, 엣지 아이콘 뒤에 몰래 붙어있던 스폰서 URL을 지우고 순정 아이콘으로 되돌립니다.
- 네트워크 호스트(HOSTS) 파일 복원: 특정 백신 사이트 접속을 막아두던 악성 DNS 변조 코드를 표준 상태로 초기화합니다.
- 악성 시스템 서비스 제거: 제어판에서 지워지지 않던 악성 드라이버와 윈도우 백그라운드 서비스를 언인스톨합니다.
3. 가짜 피싱 사이트 주의! 공식 홈페이지 다운로드 및 준비사항
멀웨어 제로는 워낙 유명하고 치료 성능이 뛰어나다 보니, 구글이나 네이버 검색 시 해커들이 멀웨어 제로의 이름을 사칭하여 악성코드를 심어둔 가짜 블로그 첨부파일이나 피싱 사이트가 기승을 부리고 있습니다.
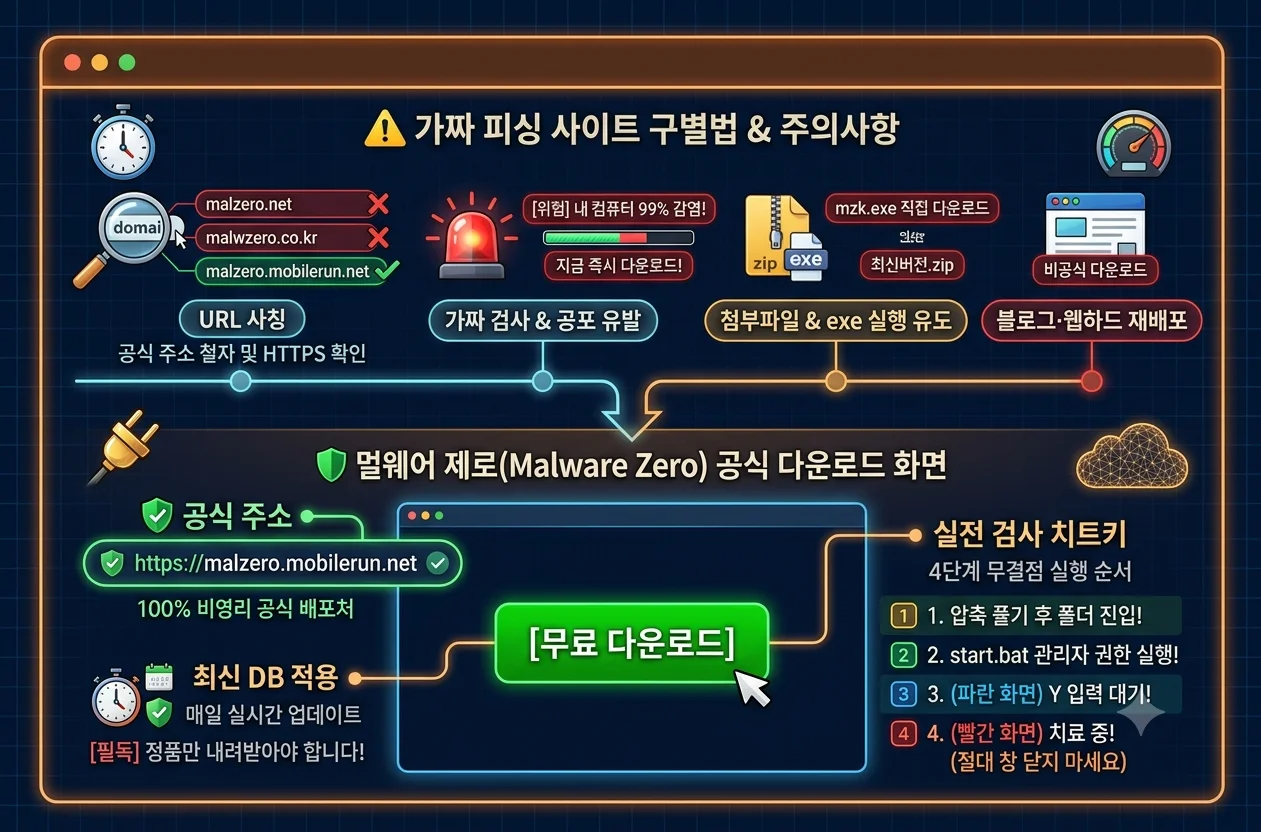
개발팀은 다른 개인 블로그나 웹하드에 압축 파일을 직접 첨부하여 배포하는 것을 엄격히 금지하고 있습니다. 매일 실시간으로 악성코드 데이터베이스(DB)가 업데이트되기 때문입니다. 반드시 개발팀의 공식 홈페이지 단독 주소(
malzero.mobilerun.net)를 주소창에 직접 입력하여 접속한 뒤 [무료 다운로드] 버튼을 눌러야 100% 안전합니다.1. 웹 브라우저 주소창에
malzero.mobilerun.net 을 입력해 공식 사이트에 접속합니다.2. 메인 화면 중앙의 초록색 [무료 다운로드] 버튼을 누르면
malzero.zip 압축 파일이 컴퓨터로 내려받아집니다.3. 다운로드된
malzero.zip 파일을 마우스 우클릭 ➔ [압축 풀기]를 눌러 바탕화면에 폴더를 풀어두세요.• 💡 (주의: 압축을 풀지 않고 알집이나 반디집 미리보기 창 안에서 실행하면 검사가 중간에 강제 종료되므로 반드시 '압축 풀기'를 완료해야 합니다!)
4. 치료 효과 200%! 멀웨어 제로 안전모드 부팅 & 실전 검사 4단계
일반 윈도우 부팅 상태에서 검사해도 뛰어난 치료율을 보이지만, 악성코드가 스스로를 보호하기 위해 프로세스를 숨기는 경우가 있습니다. '안전모드(Safe Mode)'로 진입한 후 검사를 돌리면 숨어있던 잔여 찌꺼기까지 100% 완벽하게 소탕할 수 있습니다.
1. 작업 중인 모든 문서와 인터넷 창을 저장하고 닫으세요. (검사 도중 충돌을 막기 위해 모든 브라우저가 자동 종료됩니다.)
2. 압축을 푼
malzero 폴더 안으로 들어가면 start.bat 파일이 있습니다.3.
start.bat 파일을 마우스 우클릭 ➔ [관리자 권한으로 실행]을 반드시 클릭하세요! (일반 실행 시 시스템 권한 부족으로 일부 악성코드가 삭제되지 않습니다.)4. 도스 명령창이 열리며 도구 초기화가 진행됩니다. 파란색 화면에 "스크립트 실행 시 작업 중인 데이터가 유실될 수 있습니다. 계속 진행하시겠습니까?" 안내가 뜨면 키보드에서
Y를 누르고 엔터를 칩니다.• 화면 색상별 상태 의미:
• 🔵 파란색 화면: 악성코드가 아직 발견되지 않고 정상 검사 진행 중
• 🔴 시뻘건 빨간색 화면: 축하합니다! 내 컴퓨터를 괴롭히던 악성코드와 광고창 찌꺼기가 적발되어 실시간으로 강제 처형(삭제)되는 중입니다! (절대 창을 닫지 마세요.)
• 🟢 초록색 화면: 모든 검사와 청소가 완벽하게 완료된 상태!
5. 검사 시간은 컴퓨터 사양에 따라 약 10분~25분 정도 소요됩니다. 검사가 끝나면 "치료가 완료되었습니다" 메시지와 함께 메모장 진단 보고서가 뜨고 컴퓨터가 자동으로 재부팅됩니다.
키보드의 Shift 키를 누른 상태에서 윈도우 시작 메뉴의 [다시 시작]을 누르세요. 파란색 복구 화면이 뜨면 [문제 해결] ➔ [고급 옵션] ➔ [시작 설정] ➔ [다시 시작]을 누른 뒤, 숫자 키 4번(안전 모드 사용)을 누르면 악성코드의 저항이 완전히 무력화된 청정 안전모드로 부팅됩니다. 이곳에서 멀웨어 제로를 실행하면 치료율이 200%로 상승합니다!
5. 검사 후에도 컴퓨터가 느릴 때! 하드웨어 점검 & 백업 스토리지 추천
멀웨어 제로로 수십 개의 악성 애드웨어와 광고 프로세스를 완벽히 도려냈는데도 여전히 인터넷 창 5~6개를 열 때마다 컴퓨터가 멈칫거리거나 버벅거린다면, 이는 악성코드 문제가 아니라 컴퓨터 램(RAM) 용량 부족(8GB 이하) 또는 구형 저장장치(HDD)의 물리적 속도 한계 때문입니다.
언제 또 침투할지 모르는 랜섬웨어나 악성코드로부터 소중한 가족사진, 업무 문서를 지키는 가장 완벽한 방패는 '물리적으로 분리된 외장 저장장치에 2중 백업'해 두는 것입니다. 초당 1,050MB/s 이상의 속도를 내는 포터블 외장 SSD에 백업해 두고 케이블을 뽑아두면 어떤 지독한 해킹이나 바이러스가 침투해도 내 원본 데이터는 100% 안전하게 보호됩니다.
💾 악성코드 재감염 완벽 방어! 검증된 초고속 외장 & 내장 스토리지
프로그램 청소 후에도 지속적인 시스템 렉에 시달리거나 랜섬웨어로부터 데이터를 안전하게 격리 보관하고 싶다면, 신뢰도가 검증된 브랜드별 외장 스토리지 및 메모리 혜택을 확인해 보세요.
- 글로벌 판매율 & 완벽한 알루미늄 보호: 삼성전자 포터블 SSD T7 / T7 Shield 1TB·2TB (초당 1,050MB/s)
- DRAM 탑재로 속도 저하 제로: SK하이닉스 Beetle X31 포터블 SSD (53g 초경량 명품 바디)
- 다중 작업 렉 영구 종결 (16GB 듀얼채널): 삼성전자 / 마이크론 DDR4 & DDR5 16GB/32GB 데스크탑 램
- 부팅 3초 & 초고속 데이터 전송: 삼성전자 990 PRO / SK하이닉스 Platinum P41 M.2 NVMe SSD
※ 이 포스팅은 쿠팡 파트너스 활동의 일환으로, 이에 따른 일정액의 수수료를 제공받습니다.
6. 결론 및 쾌적한 PC 라이프 안내
인터넷 창을 켤 때마다 불쑥 튀어나오는 광고창 팝업과 컴퓨터 렉은 더 이상 비싼 돈을 주고 수리점에 컴퓨터를 맡기거나 윈도우를 통째로 포맷할 이유가 결코 아닙니다.
오늘 정리해 드린 **[공식 사이트 malzero.mobilerun.net 접속], [압축 풀기 후 start.bat 관리자 권한 실행], [Y 입력 후 10분간 자동 치료 대기]** 3가지만 실천해 보세요. 빨간 화면과 함께 수십 개의 기생 프로세스가 시원하게 도려내어지며, 오늘 목요일 아침부터 마치 컴퓨터를 새로 산 첫날처럼 날아갈 듯 빠르고 조용한 본래의 쾌적한 윈도우 환경을 되찾으실 수 있을 것입니다!